K metro 0 – Parigi – Un attacco informatico ha preso di mira le celle frigorifere di tre strutture francesi destinate alla conservazione del plasma, tentando di alterarne le temperature fino a compromettere le scorte. L’incidente, avvenuto nella notte tra il 1° e il 2 novembre, è stato confermato dall’Établissement français du sang (EFS), l’ente
K metro 0 – Parigi – Un attacco informatico ha preso di mira le celle frigorifere di tre strutture francesi destinate alla conservazione del plasma, tentando di alterarne le temperature fino a compromettere le scorte. L’incidente, avvenuto nella notte tra il 1° e il 2 novembre, è stato confermato dall’Établissement français du sang (EFS), l’ente pubblico responsabile della raccolta e della distribuzione dei prodotti sanguigni. I sistemi di allarme hanno permesso di intervenire tempestivamente: nessun prodotto è andato perduto e non sono state registrate conseguenze sanitarie.
L’attacco ha interessato i sistemi di controllo e monitoraggio degli impianti frigoriferi gestiti da un fornitore esterno. Secondo il settimanale francese Le Canard enchaîné, che ha rivelato l’accaduto, gli hacker avrebbero modificato i parametri delle celle, normalmente impostate intorno ai 30 gradi sotto zero, portando la temperatura richiesta fino a 110 gradi.
L’EFS ha confermato che le soglie di temperatura e di sbrinamento erano state impostate su valori estremamente elevati, senza tuttavia convalidare pubblicamente la cifra riportata dal settimanale.
La manomissione è stata individuata dai sistemi di sorveglianza, consentendo al personale di mettere in sicurezza le apparecchiature e trasferire preventivamente il materiale conservato, dove necessario.
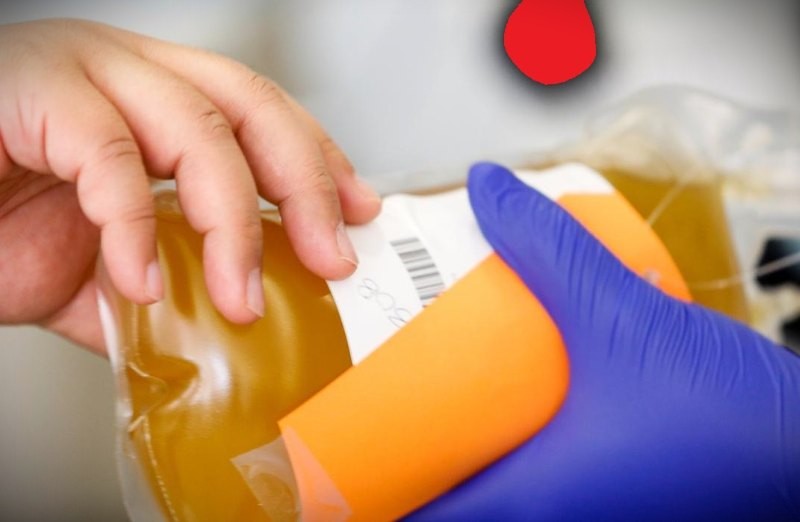
Nelle celle interessate erano presenti sacche di plasma destinate alle trasfusioni o alla produzione di medicinali, oltre a campioni biologici. L’ente ha precisato che le attività di raccolta e distribuzione del sangue sono proseguite senza interruzioni.
Anche il ministero della Salute francese ha confermato che la situazione è sotto controllo. Le autorità hanno avviato accertamenti per ricostruire le modalità dell’intrusione, individuare tutte le apparecchiature potenzialmente coinvolte e stabilire quando potranno essere ripristinate in sicurezza.
Secondo Le Monde, il fornitore citato nell’inchiesta è Coolworld, società specializzata in sistemi di refrigerazione. L’azienda ha riconosciuto che un numero limitato delle proprie unità è stato interessato da un incidente informatico, precisando che la vulnerabilità riguardava un componente software fornito da una terza parte.
L’episodio arriva a pochi giorni da una nuova ondata di attacchi contro gli impianti frigoriferi dei supermercati europei. Tra il 1° e il 2 novembre, numerosi esercizi commerciali in diversi Paesi hanno registrato alterazioni da remoto dei sistemi di raffreddamento, con conseguenti perdite di prodotti alimentari.
Un precedente attacco aveva già colpito centinaia di impianti della grande distribuzione francese a metà ottobre. In quei casi, i pirati informatici avevano sfruttato sistemi di supervisione accessibili da remoto per modificare le impostazioni di refrigerazione e sbrinamento.
Le autorità non hanno però stabilito se l’operazione contro l’EFS sia riconducibile agli stessi responsabili. Al momento non risulta un’attribuzione ufficiale degli attacchi, né sono state diffuse prove di un coordinamento tra i diversi episodi.
La vicenda mette in evidenza una vulnerabilità che supera il settore commerciale. I sistemi di refrigerazione connessi alle reti informatiche sono utilizzati anche nella sanità, nella ricerca e nell’industria farmaceutica, dove un’alterazione delle temperature può compromettere materiali difficilmente sostituibili.
A differenza di un attacco finalizzato al furto di dati, la manipolazione dei parametri industriali può produrre conseguenze fisiche immediate, anche quando i sistemi informatici principali dell’organizzazione non vengono direttamente violati.
Il caso francese mostra quanto la sicurezza digitale sia ormai parte integrante della sicurezza sanitaria. Questa volta i controlli indipendenti e l’intervento del personale hanno impedito danni alle scorte. Resta da chiarire chi abbia condotto l’attacco e come impedire che vulnerabilità analoghe mettano nuovamente a rischio servizi essenziali.